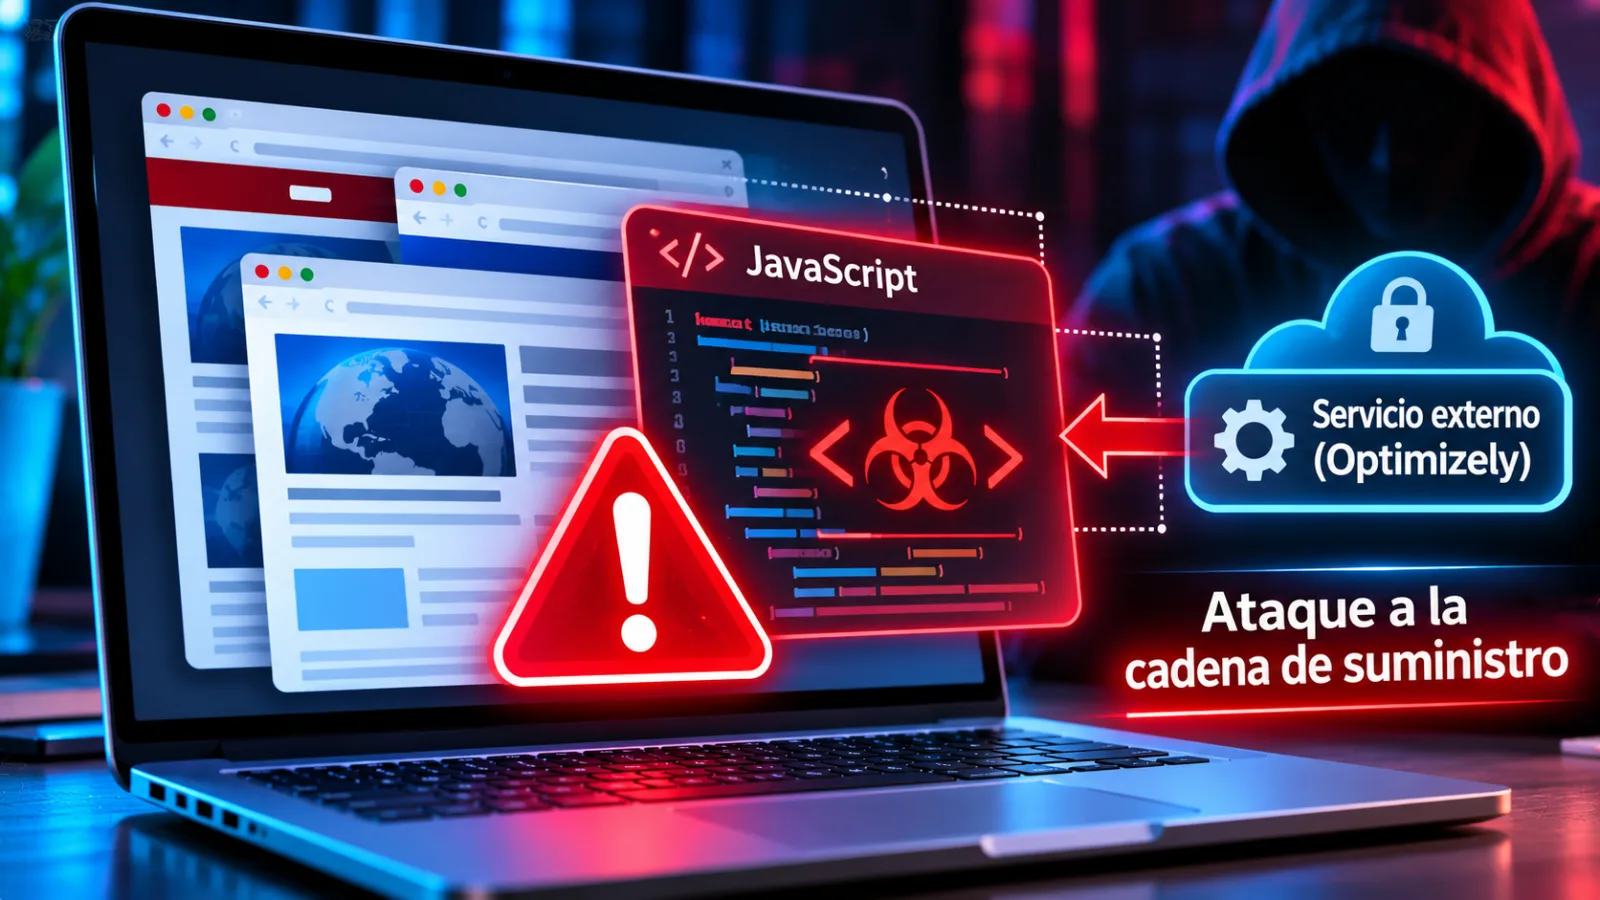
Un ataque informático contra la plataforma Optimizely ha provocado que numerosas páginas web de grandes empresas y medios de comunicación cargaran código JavaScript malicioso. Entre los sitios afectados figuran CNN, BBC, Zoom, Salesforce, GitLab y Fox News.
El incidente se detectó el lunes 16 de noviembre de 2026 y pone de manifiesto un problema de seguridad especialmente preocupante: una web puede distribuir código peligroso a sus visitantes incluso cuando sus propios servidores no han sido vulnerados.
¿Qué ha ocurrido?
Los atacantes aprovecharon una vulnerabilidad en Optimizely, una plataforma utilizada por empresas para realizar pruebas A/B, personalizar contenidos y mejorar la experiencia de los visitantes.
Para ofrecer estas funciones, Optimizely proporciona archivos JavaScript que se integran directamente en las páginas de sus clientes.
El problema apareció cuando los delincuentes consiguieron introducir instrucciones maliciosas en algunos de esos archivos.
Como consecuencia, los navegadores de los visitantes podían ejecutar código controlado por los atacantes al acceder a determinadas páginas.
No fue necesario modificar directamente los servidores de CNN, BBC o las demás organizaciones afectadas.
Más de 170 organizaciones afectadas
El investigador de seguridad Scott Helme descubrió el ataque al analizar los archivos JavaScript distribuidos por Optimizely.
Durante su investigación examinó 1.611 archivos y encontró 188 scripts comprometidos correspondientes a 178 organizaciones.
Entre las páginas donde se detectó la carga del código malicioso se encuentran:
-
CNN y BBC.
-
Fox News.
-
Zoom.
-
Salesforce.
-
GitLab.
-
KLM y Air France.
-
Change.org.
-
Bitly.
La presencia de un script comprometido no significa necesariamente que los servidores internos de estas compañías hayan sido hackeados.
El ataque se produjo a través de un componente externo que sus páginas utilizaban.
¿Qué podía hacer el código malicioso?
El JavaScript introducido por los atacantes tenía diferentes funciones diseñadas para obtener información o facilitar otros ataques.
Una de ellas consistía en detectar direcciones de monederos de criptomonedas mostradas en las páginas y sustituirlas por direcciones controladas por los delincuentes.
De esta manera, un usuario podía copiar una dirección aparentemente legítima y terminar enviando sus criptomonedas a otra persona.
El código también incorporaba funciones para intentar capturar datos de tarjetas bancarias introducidos en formularios, incluyendo números, fechas de caducidad y códigos de seguridad.
Además, podía recopilar información del navegador, cookies y direcciones web.
Los iPhone y iPad también estaban entre los objetivos
Otro aspecto preocupante es que el ataque incluía mecanismos para cargar código adicional dirigido a dispositivos de Apple.
Los investigadores identificaron componentes relacionados con Coruna y DarkSword, herramientas de explotación que aprovechan vulnerabilidades de determinadas versiones de iOS.
Esto significa que el ataque no estaba limitado al robo de información introducida en formularios.
También podía intentar comprometer dispositivos que visitaran las páginas afectadas.
No obstante, la presencia de estos mecanismos no demuestra que todos los visitantes hayan sido infectados ni que los ataques consiguieran ejecutarse correctamente en todos los dispositivos.
¿Cómo respondió Optimizely?
Optimizely confirmó el incidente y explicó que los atacantes habían aprovechado una vulnerabilidad en el proceso de registro de cuentas de su plataforma de experimentación.
La empresa asegura haber bloqueado la vía utilizada para introducir el código y desplegado una corrección.
También eliminó los scripts maliciosos de los proyectos afectados, cerró sesiones activas, revocó tokens y restableció accesos.
Además, aplicó medidas para impedir que el código comprometido siguiera distribuyéndose a través de Cloudflare.
La compañía notificó el incidente a los clientes afectados y continúa investigando lo sucedido.
Según las comprobaciones de Scott Helme, durante la noche del 16 de noviembre la limpieza había avanzado considerablemente: solo uno de los 188 archivos inicialmente identificados seguía conteniendo código malicioso en su última revisión.
¿Qué deben hacer los usuarios?
Quienes visitaron alguna de las páginas afectadas el 16 de noviembre no deben asumir automáticamente que su dispositivo está infectado.
Sin embargo, conviene adoptar algunas precauciones, especialmente si realizaron operaciones sensibles.
Si se efectuaron transferencias de criptomonedas, es recomendable comprobar que las direcciones de destino coinciden con las previstas.
Quienes introdujeron datos bancarios deberían revisar los movimientos de sus tarjetas y contactar con su entidad si detectan operaciones sospechosas.
En dispositivos iPhone y iPad, resulta especialmente importante mantener actualizado iOS o iPadOS.
También conviene revisar cualquier actividad inusual en cuentas utilizadas durante ese periodo.
El peligro de los scripts de terceros
Este incidente es un ejemplo de ataque a la cadena de suministro de software.
En lugar de atacar directamente a cada empresa, los delincuentes comprometen un proveedor tecnológico utilizado por muchas organizaciones.
El resultado puede ser mucho más amplio que el de un ataque contra una sola página web.
Actualmente, numerosos sitios utilizan JavaScript externo para estadísticas, publicidad, formularios, chats, personalización y otras funciones.
Cada integración supone una dependencia adicional que debe tenerse en cuenta desde el punto de vista de la seguridad.
Para los administradores web, el incidente recuerda la importancia de revisar los scripts externos, limitar los permisos innecesarios y utilizar medidas como Content Security Policy (CSP), que pueden reducir determinados riesgos si están correctamente configuradas.
También resulta aconsejable mantener un inventario de los servicios de terceros que cargan código en la web.
Una advertencia para todo Internet
El ataque a Optimizely demuestra que incluso páginas de empresas tecnológicas y grandes medios de comunicación pueden verse afectadas por vulnerabilidades de proveedores externos.
La investigación todavía deberá determinar el alcance real del incidente y cuántos visitantes llegaron a ejecutar el código comprometido.
Por ahora, lo confirmado es que un único problema de seguridad permitió distribuir JavaScript malicioso a través de numerosos sitios conocidos internacionalmente.
Una situación que recuerda que la seguridad de una página web no depende únicamente de proteger su propio servidor, sino también de controlar los componentes externos que utiliza.
Deja tu comentario
Comentarios
Aún no hay comentarios publicados.