El equipo de desarrollo de PHP ha publicado hoy, 19 de noviembre de 2026, cuatro nuevas versiones de seguridad destinadas a corregir vulnerabilidades que afectan a diferentes componentes del lenguaje de programación utilizado por millones de páginas y aplicaciones web.
Las actualizaciones llegan después de que el equipo de seguridad de PHP anunciara que estaba preparando correcciones para problemas cuya gravedad máxima alcanzaba el nivel crítico.
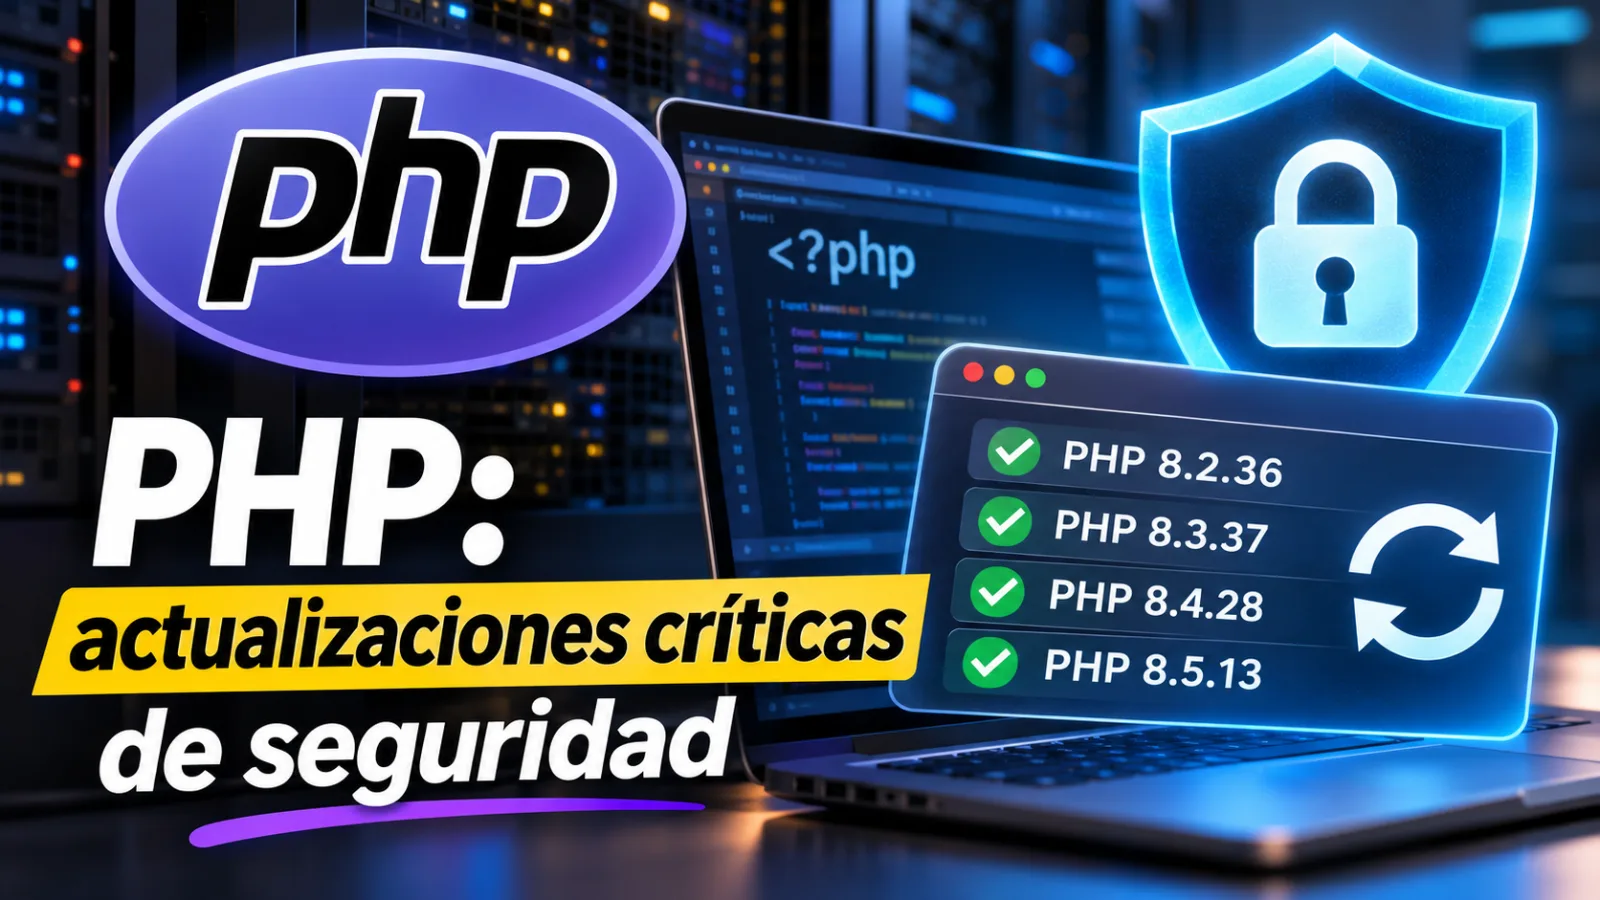
Las versiones disponibles son PHP 8.2.36, PHP 8.3.37, PHP 8.4.28 y PHP 8.5.13. Los responsables del proyecto recomiendan actualizar las instalaciones que utilicen cualquiera de estas ramas.
¿Qué versiones de PHP se han actualizado?
Las cuatro versiones se han publicado simultáneamente y están clasificadas oficialmente como actualizaciones de seguridad.
| Rama de PHP | Nueva versión |
|---|---|
| PHP 8.2 | 8.2.36 |
| PHP 8.3 | 8.3.37 |
| PHP 8.4 | 8.4.28 |
| PHP 8.5 | 8.5.13 |
No se trata de nuevas versiones principales del lenguaje, sino de actualizaciones que corrigen problemas detectados en versiones anteriores.
Los administradores pueden consultar los paquetes disponibles a través de los repositorios de sus distribuciones Linux, los proveedores de alojamiento o la página oficial de descargas de PHP.
¿Qué vulnerabilidades se han corregido?
El registro oficial de cambios recoge varios problemas de seguridad relacionados con la gestión de memoria, el procesamiento de solicitudes y determinados componentes internos de PHP.
Entre las vulnerabilidades documentadas destacan las siguientes:
-
CVE-2026-129474: un problema de uso de memoria después de su liberación (use-after-free) relacionado con las trazas de ejecución de métodos mágicos, que podría permitir ejecución remota de código.
-
CVE-2026-129182: otro fallo de memoria asociado a la conservación de información sobre errores fatales después del cierre de una solicitud.
-
CVE-2026-129538: un problema de lectura y escritura fuera de los límites de memoria en PHP-CGI durante la corrección de la variable
PATH_INFO. -
CVE-2026-129496: una vulnerabilidad de uso de memoria liberada en la caché de zonas horarias, con posibles consecuencias de ejecución remota de código.
Estos problemas no afectan necesariamente de la misma manera a todas las instalaciones.
En su aviso previo, el equipo de PHP aclaró que las vulnerabilidades de gravedad crítica requieren configuraciones distintas de las predeterminadas o escenarios de utilización poco habituales.
Por tanto, la existencia de una vulnerabilidad crítica no significa que cualquier servidor PHP pueda ser comprometido automáticamente.
Sin embargo, la recomendación oficial es actualizar, incluso cuando no se tenga constancia de que una configuración concreta resulte vulnerable.
PHP-CGI y la gestión de memoria, entre los componentes afectados
Uno de los aspectos relevantes de estas correcciones es que no se limitan a errores en el código de las aplicaciones.
Algunas vulnerabilidades afectan al propio funcionamiento interno del intérprete PHP.
Los errores de tipo use-after-free, por ejemplo, aparecen cuando un programa intenta utilizar una región de memoria que ya ha sido liberada.
Dependiendo de las circunstancias, pueden provocar bloqueos, comportamientos inesperados o incluso abrir la puerta a la ejecución de código malicioso.
También se ha corregido un problema específico de PHP-CGI, una de las interfaces utilizadas para ejecutar aplicaciones PHP mediante servidores web.
La exposición real depende del modo en que PHP esté instalado, de la configuración del servidor y de las condiciones necesarias para aprovechar cada vulnerabilidad.
¿Qué ocurre con PHP 5.6, 7.4, 8.0 y 8.1?
Una cuestión importante para los administradores de servidores es que muchas páginas web todavía utilizan versiones antiguas de PHP.
Estas ramas ya no reciben actualizaciones oficiales del equipo principal de PHP.
Sin embargo, determinados proveedores y distribuciones Linux mantienen paquetes propios con correcciones de seguridad incorporadas mediante backports.
Es el caso de los repositorios de terceros que ofrecen versiones antiguas de PHP para Debian y otras distribuciones.
Por ejemplo, el repositorio de Ondřej Surý, utilizado habitualmente en servidores Debian, también ha distribuido nuevas revisiones de paquetes para PHP 5.6, 7.4, 8.0 y 8.1.
Esto permite mantener temporalmente determinadas aplicaciones antiguas, aunque no equivale a recuperar el soporte oficial del proyecto PHP.
La recomendación a medio plazo continúa siendo migrar las aplicaciones a versiones que reciban mantenimiento oficial.
Cómo actualizar PHP en un servidor Linux
Los pasos concretos dependen de la distribución y del sistema utilizado para administrar el servidor.
En Debian y Ubuntu, los administradores pueden consultar las actualizaciones disponibles mediante APT y aplicar los paquetes publicados por sus repositorios configurados.
En servidores gestionados con paneles como Virtualmin, Webmin o Plesk, las actualizaciones pueden estar disponibles directamente desde las herramientas de administración.
Antes de actualizar un servidor de producción conviene disponer de copias de seguridad recientes y comprobar que no se van a eliminar paquetes necesarios.
Después de la instalación, es recomendable verificar que los servicios PHP-FPM se han iniciado correctamente y comprobar el funcionamiento de las páginas web alojadas.
También resulta importante revisar los registros de errores para detectar posibles problemas de compatibilidad.
PHP 8.6 también se estrena hoy
La publicación de estas actualizaciones coincide con otro acontecimiento importante para el lenguaje.
PHP 8.6.0 también se ha lanzado oficialmente el 19 de noviembre de 2026, incorporando nuevas funcionalidades y mejoras para desarrolladores.
Entre sus novedades se encuentran la aplicación parcial de funciones, nuevas herramientas para trabajar con flujos de entrada y salida y funciones adicionales para simplificar determinadas operaciones.
A diferencia de las actualizaciones de seguridad de PHP 8.2 a 8.5, PHP 8.6 representa una nueva versión principal.
Por ese motivo, antes de utilizarla en producción es recomendable comprobar la compatibilidad de las aplicaciones, bibliotecas y extensiones instaladas.
La importancia de mantener PHP actualizado
PHP continúa siendo una tecnología fundamental para el funcionamiento de numerosas páginas web, tiendas online y aplicaciones.
Sistemas de gestión de contenidos como WordPress, plataformas de comercio electrónico como PrestaShop y WooCommerce, y numerosos desarrollos a medida dependen de este lenguaje.
Aunque los administradores suelen prestar especial atención a las actualizaciones de plugins y aplicaciones, mantener actualizado el propio intérprete PHP es igualmente importante para la seguridad.
Las nuevas versiones publicadas el 19 de noviembre recuerdan que las vulnerabilidades pueden encontrarse en componentes internos del lenguaje y no únicamente en el código de las páginas web.
La recomendación es comprobar cuanto antes la versión instalada, aplicar los parches disponibles y planificar la migración de aquellas aplicaciones que todavía dependan de versiones antiguas sin soporte oficial.
Deja tu comentario
Comentarios
Aún no hay comentarios publicados.